المشكلة
غالباً ما يواجه من يريد تغيير عادات رقمية خاصة أدوات مبنية على المراقبة أو العقاب. يستكشف Khalawat نموذجاً مختلفاً: حماية يختارها الشخص، تعمل محلياً، وتركز على اللحظة القصيرة التي قد تساعد فيها المقاطعة.
الاستجابة
بنيت نموذج أندرويد أولياً يستخدم VPN محلياً واعتراض DNS لتحويل الطلبات المحجوبة إلى تدخلات روحية متدرجة، مع إبقاء بيانات التصفح على الجهاز ودون تقارير بعيدة.
قرارات شكّلت المنتج
- 01
نفق يقتصر على DNS
يتعامل الـVPN مع حركة DNS فقط. تستخدم الطلبات المسموحة محلّل الجهاز، مما يحد النطاق ويجنب الاطلاع غير الضروري على بيانات التصفح.
- 02
احتكاك يتدرج بحذر
تنتقل آلة حالات حتمية من وقفة قصيرة إلى تحويل نشط ثم قفل أطول، فتخلق وقتاً للتراجع دون تحويل التجربة إلى عقوبة.
- 03
الخصوصية وعد أساسي للمنتج
تبقى قوائم الحجب والمحتوى الروحي وصفحات التدخل والحالة والإعدادات المحمية محلياً، وتُحمى بيانات الرمز عبر Android Keystore.
أدلة منفذة
- تطبيق Kotlin وJetpack Compose مبني حول Android VpnService ونواة DNS قابلة للاختبار.
- تحليل الحزم ومطابقة قوائم الحجب والرجوع إلى المحلّل وإعادة المحاولة وتدخلات محصورة في الجهاز.
- محتوى روحي متعدد اللغات يعمل دون اتصال وسلوك تصعيد محفوظ.
- اختبارات وحدات وفحص Android Lint وبناء إصدار ناجح في آخر دورة تعزيز للأمان.
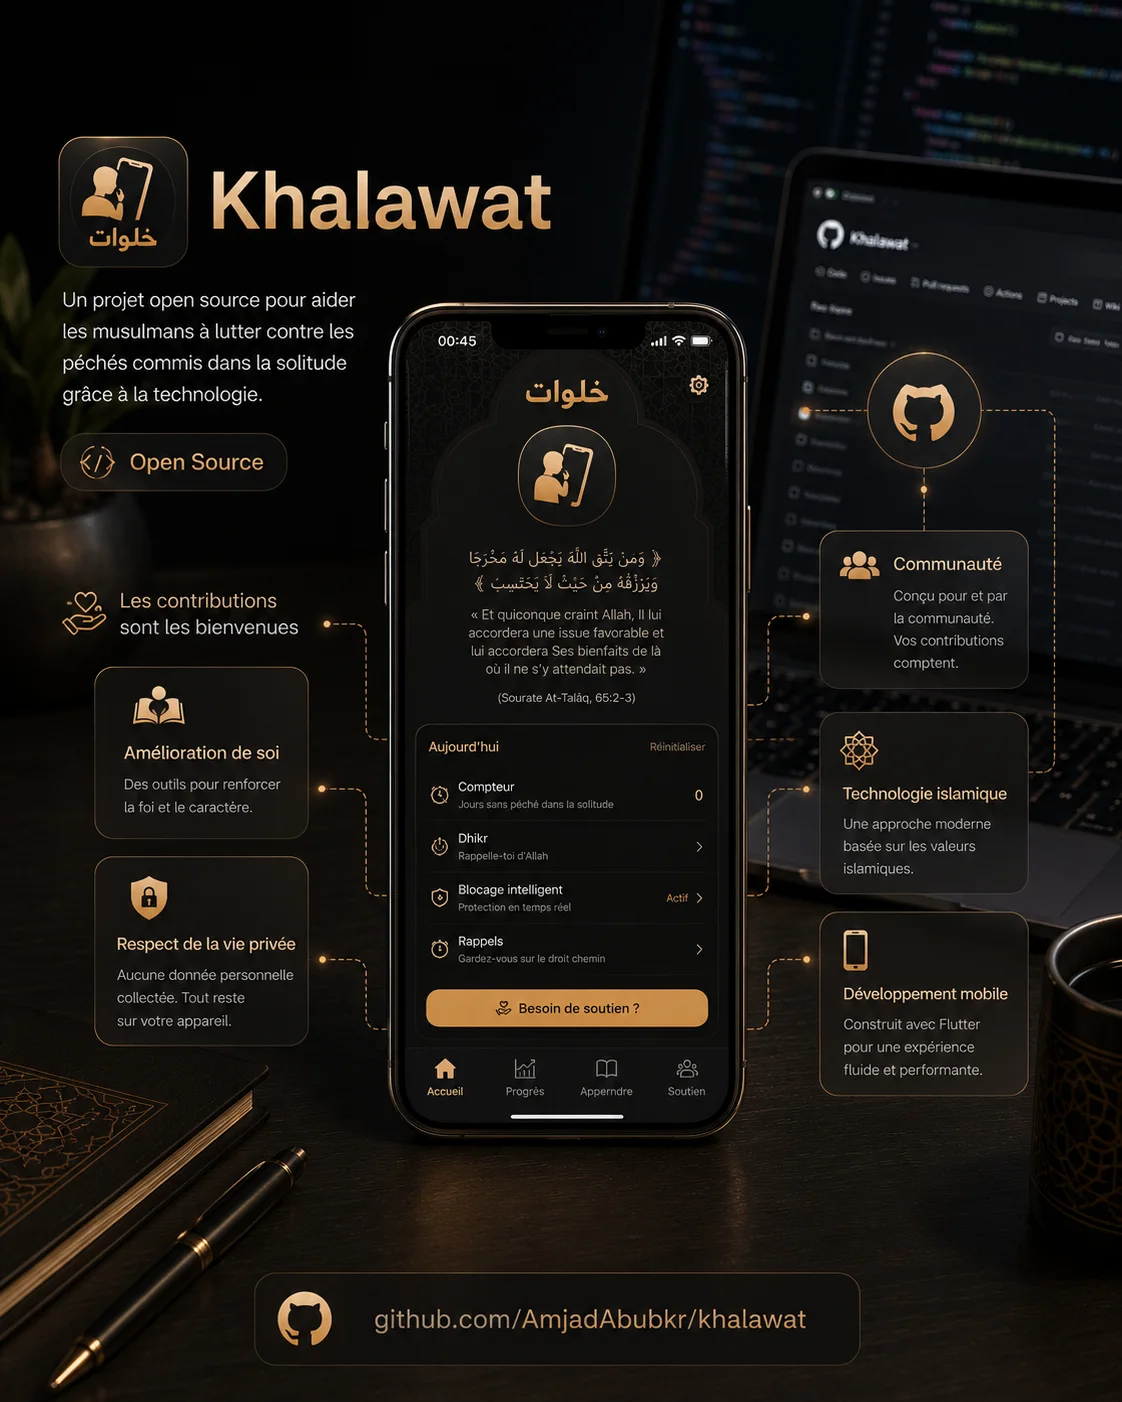
- أبرزت Code For Chad علناً تطبيق Khalawat كمشروع مفتوح المصدر طوّره أمجد أبوبكر، ودعت المساهمين للمشاركة فيه.
الحدود الحالية
- Khalawat نموذج أندرويد أولي قيد التطوير، وليس خدمة حماية موزعة للعامة.
- لا يستطيع ترشيح DNS ضمان حجب كل مورد ضار أو طريقة تجاوز.
- لا توجد ادعاءات حول تغيير السلوك أو الفاعلية دون أدلة واقعية.
الخصوصية ليست تشفيراً أو تخزيناً فقط، بل قرار حول أقل قدر يحتاج المنتج إلى معرفته، ورفض الوظائف التي تكسر الثقة اللازمة للاستخدام الطوعي.